Comment corriger les fuites DNS sous Windows 11 lors de l'utilisation d'un VPN
 Par Elena Rostova (Chercheuse Senior en Cybersécurité)
•
Vérifié par Marcus Vance, CCNP
•
Mis à jour en Octobre 2026
L'utilisation d'un réseau privé virtuel (VPN) est aujourd'hui indispensable pour protéger sa vie privée en ligne et sécuriser ses communications. Cependant, il arrive parfois que malgré un tunnel VPN actif, votre système d'exploitation contourne la connexion sécurisée pour résoudre les noms de domaine. Ce phénomène, appelé fuite DNS (DNS Leak), peut exposer l'ensemble de votre historique de navigation à votre fournisseur d'accès à Internet (FAI) ou à des tiers malveillants.
Sous Windows 11, certaines fonctionnalités réseau avancées augmentent le risque de fuite. Dans cet article, nous allons analyser en détail l'origine de ce problème et passer en revue les méthodes pas à pas pour le résoudre définitivement.
Qu'est-ce qu'une fuite DNS et pourquoi est-ce dangereux ?
Le système de noms de domaine (DNS) agit comme l'annuaire d'Internet : il traduit un nom de domaine lisible par l'homme (ex: exemple.com) en une adresse IP numérique accessible par les machines. En temps normal, lorsque vous êtes connecté à un VPN, toutes vos requêtes DNS doivent passer par le tunnel chiffré et être traitées par les serveurs DNS sécurisés de votre fournisseur VPN.
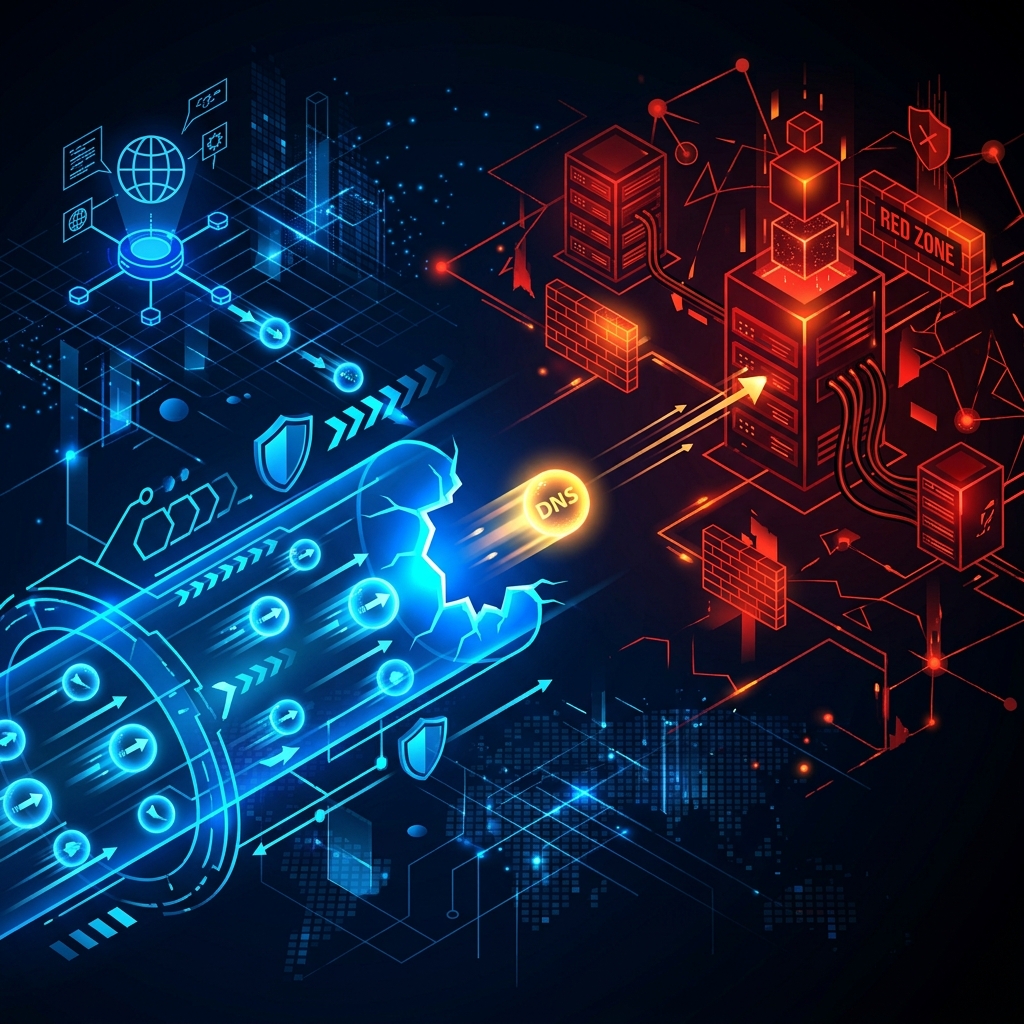
Une fuite DNS se produit lorsque Windows 11 envoie des requêtes DNS en dehors du tunnel VPN, directement aux serveurs DNS par défaut configurés sur votre routeur ou attribués par votre FAI. Les conséquences sur la sécurité sont majeures :
- Perte d'anonymat : Votre FAI peut enregistrer la liste de tous les sites web que vous visitez.
- Risque de surveillance : Les entités gouvernementales ou les pirates sur un Wi-Fi public peuvent intercepter vos demandes de résolution.
- Contournement inefficace des restrictions : Certains services basés sur le blocage DNS continueront de vous restreindre.
Pourquoi Windows 11 est-il sujet aux fuites DNS ?
Windows 11 intègre plusieurs mécanismes d'optimisation réseau qui, bien que conçus pour améliorer la vitesse, posent de sérieux problèmes de confidentialité :
- Smart Multi-Homed Name Resolution (SMHNR) : Ce composant envoie des requêtes DNS sur toutes les cartes réseau disponibles (Ethernet, Wi-Fi, VPN) simultanément et utilise la réponse la plus rapide. Si le DNS de votre FAI répond avant celui de votre VPN, la requête est résolue en clair.
- Prise en charge défaillante d'IPv6 : Si votre VPN ne prend en compte que le protocole IPv4, Windows 11 peut router les requêtes IPv6 en dehors du tunnel VPN.
- Configuration incorrecte des cartes réseau : Une mauvaise priorité des cartes d'interface réseau (NIC) ou un cache DNS corrompu.
Comment tester si votre VPN fuit sous Windows 11 ?
Avant d'appliquer des correctifs, vous devez vérifier si votre connexion actuelle présente une fuite :
- Connectez-vous à votre service VPN.
- Rendez-vous sur un outil de test réputé tel que DNS Leak Test.
- Lancez le Extended Test.
- Examinez les résultats : si vous voyez apparaître le nom ou les adresses IP de votre fournisseur d'accès à Internet (ex: Orange, Free, SFR, Comcast) plutôt que ceux de votre fournisseur VPN, vous êtes victime d'une fuite DNS.
Guide étape par étape pour corriger les fuites DNS sous Windows 11
1. Activer les protections intégrées à votre client VPN
La majorité des clients VPN modernes intègrent des fonctionnalités pour prévenir les fuites. Assurez-vous qu'elles sont activées :
- Ouvrez les paramètres de votre application VPN.
- Activez l'option Kill Switch (bloque tout le trafic Internet si le VPN se déconnecte).
- Activez l'option Protection contre les fuites DNS / IPv6.
2. Désactiver la fonctionnalité Smart Multi-Homed Name Resolution
Pour empêcher Windows 11 de solliciter toutes les cartes réseau en même temps, vous pouvez désactiver la fonction SMHNR via l'éditeur de stratégie de groupe locale (disponible sur Windows 11 Pro et Enterprise) ou le Registre (Windows 11 Famille).
Via l'éditeur de stratégie de groupe (Windows 11 Pro) :
- Appuyez sur
Win + R, tapezgpedit.mscet appuyez sur Entrée. - Naviguez vers : Configuration ordinateur > Modèles d'administration > Réseau > Client DNS.
- Double-cliquez sur Turn off smart multi-homed name resolution (Désactiver la résolution de noms multi-hébergée intelligente).
- Sélectionnez Activé (Enabled), puis cliquez sur Appliquer et OK.
Pour en savoir plus sur les politiques réseau, consultez la documentation officielle Microsoft sur le DNS.
3. Désactiver le protocole IPv6 si votre VPN ne le supporte pas
Si votre fournisseur VPN ne gère pas le trafic IPv6, la solution la plus sûre est de le désactiver complètement au niveau de votre carte réseau :
- Appuyez sur
Win + R, tapezncpa.cplet validez pour ouvrir les Connexions réseau. - Faites un clic droit sur votre carte réseau active (Wi-Fi ou Ethernet) et sélectionnez Propriétés.
- Dans la liste, décochez la case Protocole Internet version 6 (TCP/IPv6).
- Cliquez sur OK et redémarrez votre connexion réseau.
4. Vider le cache DNS et réinitialiser la pile réseau
Un cache DNS obsolète peut conserver d'anciennes résolutions et entraîner des fuites d'informations. Exécutez les commandes suivantes dans un terminal administrateur :
- Faites un clic droit sur le menu Démarrer et choisissez Terminal (En tant qu'administrateur) ou Invite de commandes (Admin).
- Saisissez les commandes suivantes une par une :
ipconfig /flushdnsnetsh winsock resetnetsh int ip reset
Redémarrez votre ordinateur une fois ces étapes terminées.
Conclusion
Sécuriser ses requêtes DNS est tout aussi crucial que de chiffrer son trafic global. Sous Windows 11, la combinaison des fonctionnalités réseau agressives du système exige une attention particulière lors de la configuration d'un VPN. En désactivant le SMHNR, en gérant le protocole IPv6 et en utilisant un client VPN correctement configuré, vous vous assurez d'une confidentialité totale et d'une étanchéité parfaite de vos données personnelles.
Articles connexes
Elena est titulaire d'un Master en Sécurité de l'Information avec plus de 9 ans d'expertise dans l'audit des tunnels VPN et des fuites WebRTC.
Voir les guides de Elena