Comment router le trafic d'une application spécifique via un proxy sous Windows 11
Introduction : Le défi du routage par application sous Windows 11
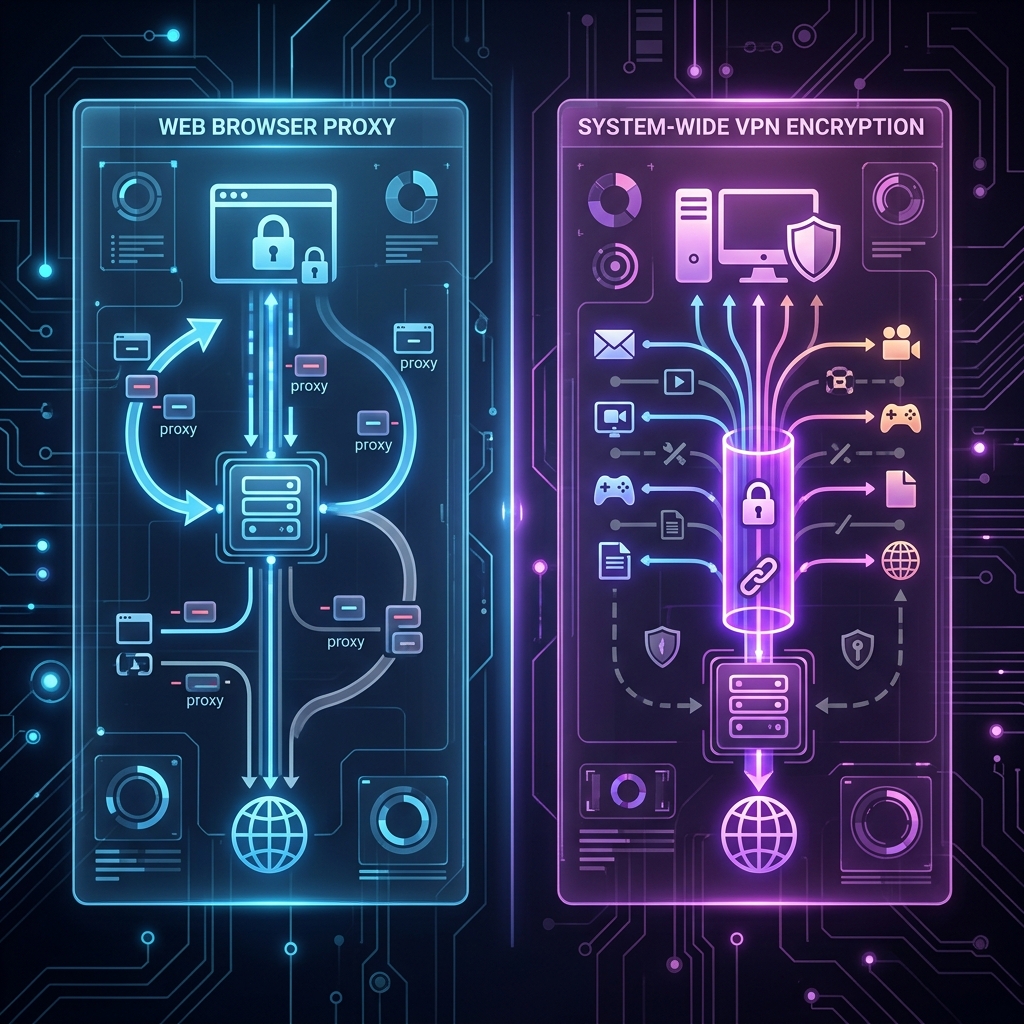
Par défaut, lorsque vous configurez un serveur proxy dans les paramètres de Windows 11 (via Paramètres > Réseau et Internet > Proxy), la modification s'applique à l'échelle du système. Les API réseau standard de Windows, telles que WinINet et WinHTTP, redirigent alors la majorité du trafic global vers cette passerelle. Cependant, dans de nombreux scénarios d'architecture réseau ou de cybersécurité, un administrateur ou un analyste doit isoler uniquement le flux d'un exécutable spécifique (un navigateur dédié, un client FTP ou un outil de diagnostic) sans altérer le reste des communications du système d'exploitation.
Malheureusement, Windows 11 ne propose pas nativement de fonctionnalité de routage applicatif fin au niveau de son interface graphique principale. Dans cet article, nous allons détailler les meilleures méthodes professionnelles pour router le trafic d'une application spécifique via un proxy SOCKS5 ou HTTP(S).
Méthode 1 : Configurer les paramètres réseau internes de l'application
La solution la plus simple consiste à vérifier si l'application cible intègre son propre gestionnaire de connexion réseau. De nombreux logiciels professionnels et navigateurs web permettent de contourner les paramètres proxy globaux du système d'exploitation.
Navigateurs Web (Mozilla Firefox, Chrome, Brave)
Alors que Google Chrome utilise par défaut le proxy système de Windows, Mozilla Firefox possède sa propre pile réseau autonome :
- Ouvrez Firefox et allez dans Paramètres.
- Faites défiler jusqu'à la section Paramètres réseau et cliquez sur Paramètres....
- Sélectionnez Configuration manuelle du proxy, puis saisissez l'adresse IP et le port de votre serveur proxy (HTTP, HTTPS ou SOCKS v5).
- Cochez l'option Activer DNS via SOCKS v5 si vous utilisez un proxy SOCKS pour éviter les fuites DNS au niveau du système.
Pour Google Chrome ou Microsoft Edge, vous pouvez également forcer un proxy spécifique au lancement via la ligne de commande en utilisant l'argument suivant :
chrome.exe --proxy-server="socks5://127.0.0.1:1080"
Méthode 2 : Utiliser un client de proxyfication tiers (Proxifier)
Pour les applications Win32 ou UWP qui ne possèdent pas de paramètres proxy internes, il est nécessaire d'intercepter les appels système au niveau de la couche Winsock. L'outil de référence dans le secteur de la cybersécurité est Proxifier, qui s'appuie sur le framework WFP (Windows Filtering Platform).
Procédure de configuration étape par étape :
- Définir le serveur proxy : Ouvrez Proxifier, allez dans Profile > Proxy Servers, cliquez sur Add et saisissez les identifiants (IP, port, protocole SOCKS5/HTTP et authentification si nécessaire).
- Créer une règle de routage applicatif (Proxification Rule) : Naviguez vers Profile > Proxification Rules et cliquez sur Add.
- Cibler l'application : Dans le champ Applications, cliquez sur Browse et sélectionnez le fichier exécutable de l'application (par exemple,
C:\Program Files\ExampleApp\app.exe). - Assigner le chemin d'accès : Dans la section Action en bas de la fenêtre, sélectionnez le proxy que vous avez configuré à l'étape 1 à la place de l'action par défaut "Direct".
Grâce à cette méthode, seul le processus app.exe verra ses paquets TCP/UDP encapsulés vers le proxy, tandis que le reste du trafic système Windows 11 continuera d'utiliser l'interface réseau par défaut.
Méthode 3 : Isolation environnementale via Windows Sandbox ou WSL2
Une alternative élégante et hautement sécurisée consiste à exécuter l'application dans un environnement isolé au sein de Windows 11, tel que Windows Sandbox ou un conteneur WSL2 (Windows Subsystem for Linux).
En utilisant un fichier de configuration .wsb pour Windows Sandbox, vous pouvez mapper une application et forcer le bac à sable à rediriger tout son trafic sortant vers un proxy précis via un script PowerShell d'initialisation, garantissant une étanchéité parfaite avec l'hôte.
Pour en savoir plus sur la gestion avancée des piles réseau sous Windows et la documentation officielle de la pile HTTP, vous pouvez consulter la documentation technique sur Microsoft Learn WinINet.
Considérations de sécurité et prévention des fuites de données
Lors de la mise en place d'un routage spécifique par application, assurez-vous de surveiller les éléments critiques suivants :
- Fuites DNS (DNS Leaks) : Si votre application résout les noms de domaine via le serveur DNS local de votre FAI au lieu du proxy, votre confidentialité est compromise. Privilégiez toujours le protocole SOCKS5 avec résolution DNS distante.
- Trafic UDP : De nombreux proxys HTTP ne prennent en charge que le trafic TCP. Si votre application utilise UDP (comme la VoIP ou certains jeux vidéo), assurez-vous d'utiliser un proxy SOCKS5 supportant le relais UDP.
- Inspecteur de processus : Utilisez des outils comme Sysinternals Process Monitor (ProcMon) ou Wireshark pour vérifier que l'exécutable ne génère pas de requêtes hors du tunnel établi.
Conclusion
Le routage du trafic d'une application spécifique sous Windows 11 offre un contrôle précis sur vos flux réseau, indispensable pour le travail à distance sécurisé, le pentesting ou l'analyse de malwares. Bien que Windows 11 ne propose pas de sélecteur natif par application dans ses paramètres généraux, l'utilisation de paramètres d'application individuels ou d'outils spécialisés basés sur le WFP comme Proxifier permet d'obtenir une isolation réseau stricte et performante.
Articles connexes