Comment corriger une fuite DNS sous Windows 11 lors de l'utilisation d'un VPN
Qu'est-ce qu'une fuite DNS et pourquoi survient-elle sous Windows 11 ?
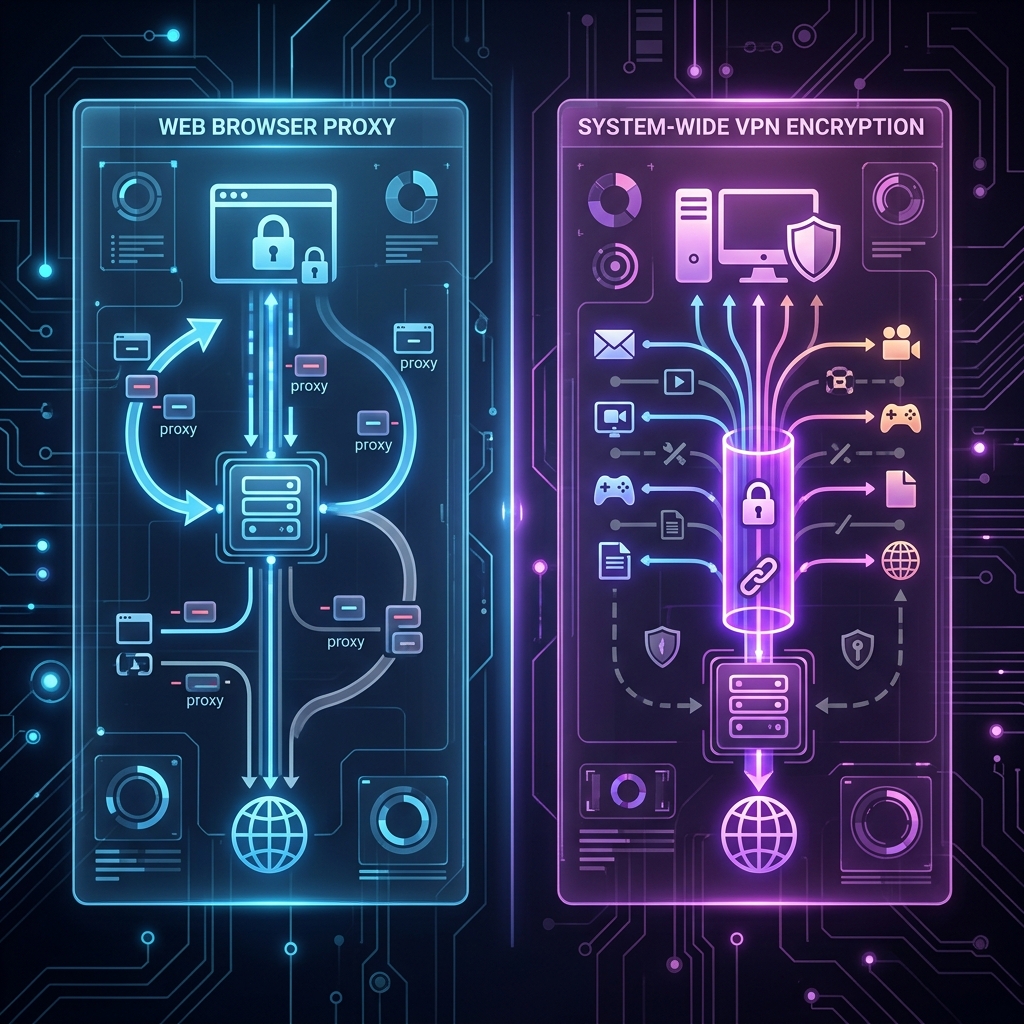
Lorsque vous utilisez un réseau privé virtuel (VPN), l'intégralité de votre trafic internet est censée être chiffrée et acheminée via un tunnel sécurisé. Cela inclut vos requêtes DNS (Domain Name System), qui traduisent les noms de domaines lisibles par les humains (comme exemple.fr) en adresses IP informatiques.
Une fuite DNS se produit lorsque votre système d'exploitation outrepasse le tunnel VPN sécurisé et envoie ces requêtes directement aux serveurs DNS de votre fournisseur d'accès à Internet (FAI). Sous Windows 11, ce problème est fréquemment causé par des fonctionnalités réseau avancées conçues pour optimiser la vitesse, telles que la Smart Multi-Homed Name Resolution (SMHNR) ou la gestion hybride de la connectivité IPv6.
Comment vérifier si vous êtes victime d'une fuite DNS
Avant d'appliquer les corrections techniques, il est essentiel de diagnostiquer l'état de votre connexion :
- Connectez-vous à votre service VPN.
- Rendez-vous sur un outil de test reconnu comme DNSLeakTest ou l'outil d'analyse réseau de Cloudflare.
- Lancez un test étendu (Extended Test).
- Résultat : Si vous voyez apparaître le nom ou l'adresse IP de votre FAI habituel au lieu de ceux de votre fournisseur VPN, vous subissez une fuite DNS.
Étape 1 : Activer la protection contre les fuites DNS et le Kill Switch du VPN
La majorité des clients VPN modernes intègrent des fonctionnalités natives de protection. Avant d'installer des modifications au niveau du système d'exploitation :
- Ouvrez les paramètres de votre application VPN.
- Recherchez et activez l'option Protection contre les fuites DNS (DNS Leak Protection).
- Activez également le Kill Switch, qui bloque tout le trafic internet hors tunnel si la connexion VPN s'interrompt brutalement.
Étape 2 : Désactiver la résolution de noms multi-hébergés intelligente (SMHNR)
Windows 11 utilise la fonctionnalité SMHNR pour envoyer des requêtes DNS sur toutes les cartes réseau disponibles (Wi-Fi, Ethernet, VPN) et retient la réponse la plus rapide. Cela provoque quasi systématiquement des fuites DNS lorsque vous êtes connecté à un VPN.
Méthode via l'éditeur de stratégie de groupe locale (Windows 11 Pro / Enterprise)
- Pressez Win + R, tapez
gpedit.mscet appuyez sur Entrée. - Naviguez vers : Configuration configuration ordinateur > Modèles d'administration > Réseau > Client DNS.
- Double-cliquez sur Désactiver la résolution de noms multi-hébergés intelligente.
- Sélectionnez Activé, puis cliquez sur Appliquer et OK.
Méthode via l'Éditeur du Registre (Windows 11 Famille)
- Pressez Win + R, tapez
regeditet validez. - Accédez à la clé suivante :
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\DNSClient - Si la clé
DNSClientn'existe pas, créez-la. - Faites un clic droit > Nouveau > Valeur DWORD (32 bits) et nommez-la
DisableSmartNameResolution. - Définissez sa valeur sur 1.
Étape 3 : Désactiver le protocole IPv6
De nombreux VPN ne prennent pas encore totalement en charge le trafic IPv6 et ne protègent que l'IPv4. Si votre FAI fournit une connectivité IPv6, Windows 11 peut envoyer les requêtes DNS via IPv6 hors du tunnel VPN.
- Pressez Win + R, tapez
ncpa.cplpour ouvrir les Connexions réseau. - Faites un clic droit sur votre carte réseau active (Wi-Fi ou Ethernet) et sélectionnez Propriétés.
- Dans la liste, décochez la case Protocole Internet version 6 (TCP/IPv6).
- Cliquez sur OK pour enregistrer les modifications.
Étape 4 : Vider le cache DNS de Windows 11
Après avoir modifié les paramètres réseau, il convient d'effacer les anciennes entrées DNS conservées en mémoire cache par Windows :
- Ouvrez le Terminal Windows ou l'Invite de commandes en tant qu'administrateur.
- Saisissez la commande suivante :
ipconfig /flushdns - Appuyez sur Entrée. Un message confirmant la réinitialisation du cache du résolveur DNS doit s'afficher.
Conclusion
Les fuites DNS compromettent directement votre confidentialité en ligne en exposant votre historique de navigation à votre FAI et à des tiers. En désactivant la résolution SMHNR, en configurant correctement le protocole IPv6 et en exploitant les options de sécurité de votre client VPN, vous assurez une protection hermétique de vos données sous Windows 11.
Articles connexes