Comment corriger une fuite IP WebRTC sur Google Chrome sans désactiver votre VPN
Lorsque vous utilisez un réseau privé virtuel (VPN), vous vous attendez à ce que votre véritable adresse IP soit entièrement masquée. Pourtant, une fonctionnalité intégrée par défaut dans la plupart des navigateurs modernes, appelée WebRTC (Web Real-Time Communication), peut involontairement révéler votre adresse IP réelle, même si votre tunnel VPN est actif et fonctionnel.
Qu'est-ce qu'une fuite IP WebRTC et pourquoi survient-elle ?
Le protocole WebRTC est une technologie open source permettant aux navigateurs web d'établir des communications en temps réel (audio, vidéo, partage de fichiers P2P) sans nécessiter de modules complémentaires. Pour établir ces connexions directes de pair à pair, WebRTC utilise des serveurs STUN (Session Traversal Utilities for NAT) afin d'identifier l'adresse IP externe de votre équipement.
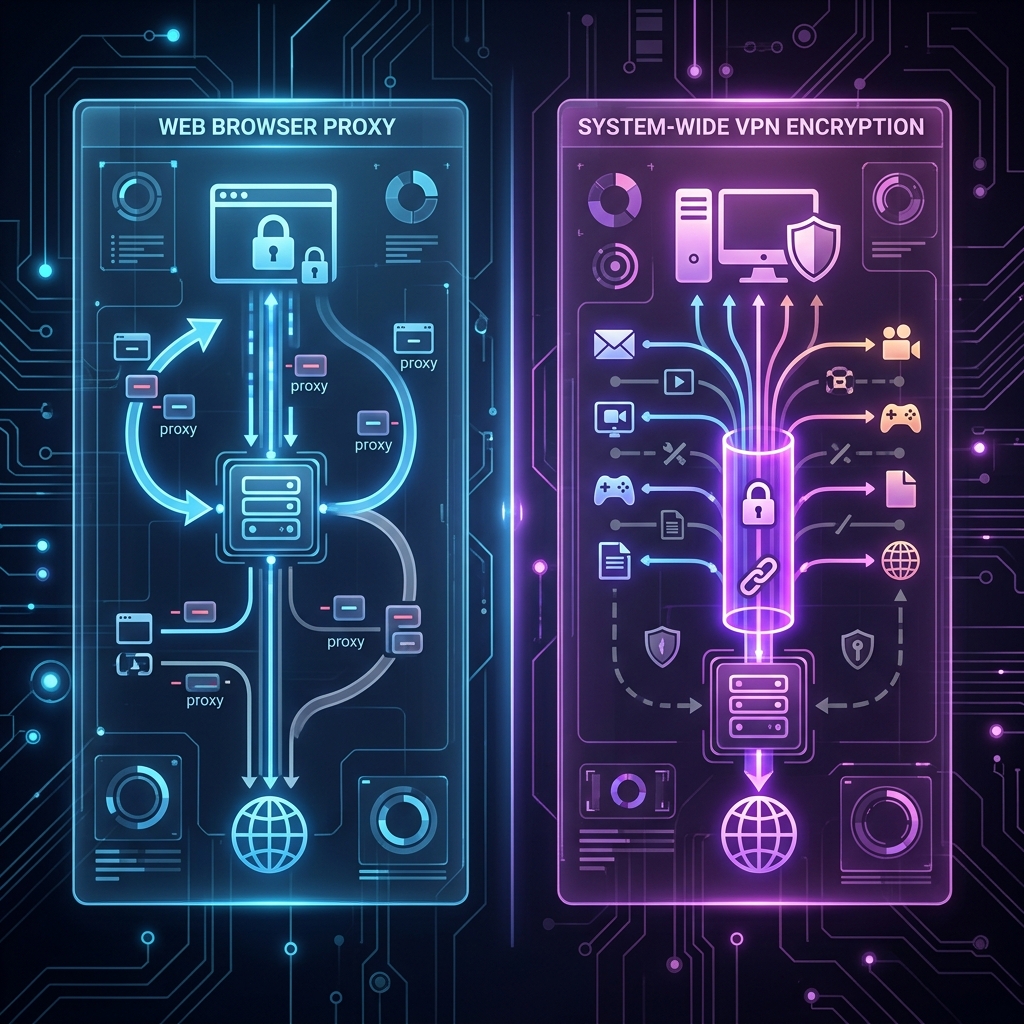
Le problème réside dans le fonctionnement fondamental de ces requêtes : elles s'exécutent souvent en dehors de la pile réseau classique gérée par le navigateur ou le proxy système. Par conséquent, Google Chrome peut envoyer des requêtes UDP directes qui contournent le tunnel chiffré créé par votre VPN, exposant ainsi votre véritable adresse IP aux sites web ou aux traqueurs.
Pourquoi ne pas simplement désactiver complètement WebRTC ?
Désactiver intégralement WebRTC dans Google Chrome peut sembler être la solution la plus rapide, mais cela entraîne des effets secondaires indésirables :
- Dysfonctionnement des applications de visioconférence web comme Google Meet, Discord ou Zoom.
- Impossibilité d'utiliser certains services d'échange de fichiers en P2P basés sur le navigateur.
- Problèmes d'interaction sur plusieurs plateformes collaboratives en ligne.
La clé consiste donc à restreindre la manière dont Chrome gère les interfaces réseau pour WebRTC, plutôt que de désactiver le service au risque de casser vos outils du quotidien.
Méthode 1 : Modifier la politique d'acheminement WebRTC via une extension dédiée
Google Chrome propose une API officielle (chrome.privacy.network.webRTCIPHandlingPolicy) permettant de contrôler le comportement d'exposition des IP par WebRTC. La solution la plus simple consiste à utiliser une extension réputée qui configure cette politique pour forcer WebRTC à utiliser uniquement l'interface VPN.
- Installez une extension spécialisée de confiance (comme WebRTC Control ou l'extension officielle de votre fournisseur VPN).
- Ouvrez les paramètres de l'extension et choisissez l'option « Disable non-proxied UDP » ou « Default public interface only ».
- Ce réglage garantit que le trafic WebRTC ne sortira jamais en dehors du tunnel VPN ou du serveur mandataire configuré.
Méthode 2 : Configurer les politiques d'entreprise de Google Chrome (GPO ou Registre)
Pour une protection maximale sans dépendre d'extensions tierces, vous pouvez appliquer la politique officielle de Google directement dans le système d'exploitation. Pour en savoir plus sur l'administration avancée du navigateur, vous pouvez consulter la documentation administrative de Chrome.
Sous Windows (via l'Éditeur du Registre) :
- Ouvrez l'Éditeur du Registre en appuyant sur
Win + R, puis tapezregedit. - Naviguez jusqu me dossier :
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Google\Chrome. - Créez une nouvelle valeur chaîne (REG_SZ) nommée WebRtcIPHandlingPolicy.
- Définissez sa valeur sur
disable_non_proxied_udpoudefault_public_interface_only. - Redémarrez Google Chrome pour que les modifications prennent effet.
Méthode 3 : Activer la protection contre les fuites WebRTC dans le client VPN
Les fournisseurs de VPN axés sur la confidentialité intègrent généralement des mécanismes de protection contre les fuites WebRTC au niveau de leur application de bureau ou de leur extension web.
- Ouvrez l'application de votre service VPN (NordVPN, ExpressVPN, ProtonVPN, etc.).
- Accédez à l'onglet des paramètres de sécurité ou de confidentialité.
- Vérifiez que l'option « Protection contre les fuites WebRTC » (WebRTC Leak Protection) est bien activée.
Comment vérifier que la fuite WebRTC est résolue ?
Une fois les modifications effectuées, il est indispensable de tester la sécurité de votre navigateur :
- Connectez-vous à votre serveur VPN habituel.
- Rendez-vous sur un outil de test reconnu comme IPLeak.net ou BrowserLeaks.
- Examinez la section consacrée aux tests WebRTC.
- Si seule l'adresse IP fournie par votre VPN apparaît (et que votre adresse IP réelle attribuée par votre FAI est absente), la fuite est totalement corrigée.
Articles connexes