Comment router le trafic d'une application spécifique via un VPN sur Windows 11
Introduction au Split Tunneling sous Windows 11
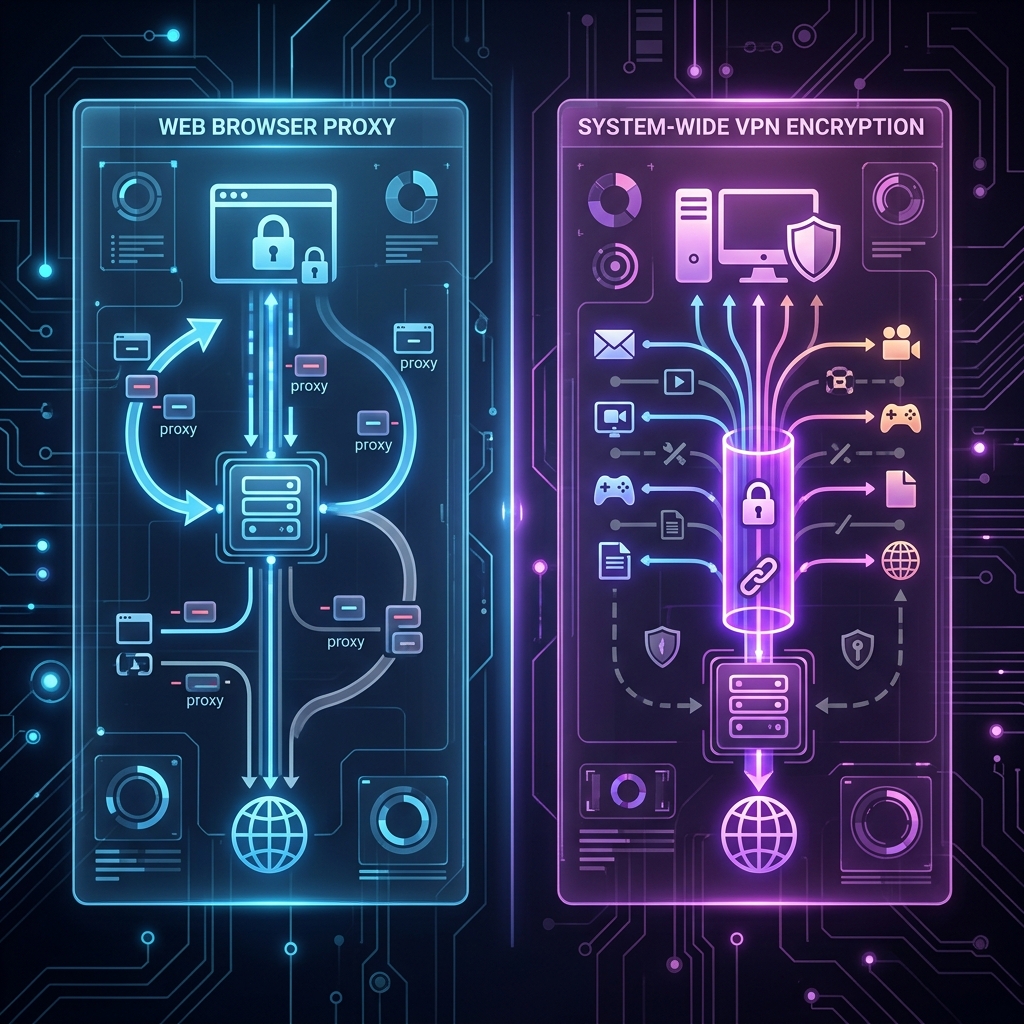
Par défaut, lorsque vous activez un réseau privé virtuel (VPN) sur Windows 11, l'intégralité du trafic réseau de votre système est chiffrée et redirigée à travers un tunnel sécurisé. Bien que ce fonctionnement offre un niveau de confidentialité maximal, il présente des inconvénients en matière de performances, de latence et d'accès aux services locaux (comme les imprimantes ou les serveurs NAS).
Pour résoudre ce problème, la technique du split tunneling (ou tunneling fractionné) permet de compartimenter votre trafic réseau. Vous pouvez ainsi forcer une application spécifique — comme un client P2P, un navigateur secondaire ou un outil professionnel — à emprunter le tunnel VPN, tandis que vos jeux vidéo et le reste de votre système utilisent directement votre connexion internet locale haut débit.
Méthode 1 : Utiliser la fonctionnalité Split Tunneling de votre client VPN
La méthode la plus simple et la plus fiable consiste à exploiter les fonctionnalités natives proposées par les principaux fournisseurs de VPN (NordVPN, ExpressVPN, Surfshark, ProtonVPN, etc.).
Procédure étape par étape :
- Étape 1 : Ouvrez l'application de votre fournisseur VPN et accédez aux Paramètres (ou Settings).
- Étape 2 : Recherchez l'onglet dédié au Split Tunneling (Tunneling fractionné).
- Étape 3 : Activez l'option et sélectionnez le mode de fonctionnement. Choisissez généralement "Appliquer le VPN uniquement aux applications sélectionnées" (ou Only allow selected apps to use the VPN).
- Étape 4 : Cliquez sur Ajouter une application, puis sélectionnez le fichier exécutable (
.exe) du logiciel souhaité (par exemple :qbittorrent.exeoufirefox.exe). - Étape 5 : Connectez-vous à votre serveur VPN. Seul le trafic des logiciels cochés passera désormais par le tunnel chiffré.
Méthode 2 : Configurer le VPN natif de Windows 11 via PowerShell
Si vous utilisez le client VPN natif de Windows 11 (protocole IKEv2, L2TP ou SSTP) sans application tierce, vous devez modifier la table de routage du système. Pour mieux comprendre l'impact sur l'architecture réseau, vous pouvez consulter l'analyse de Cloudflare sur le split tunneling.
Désactiver la passerelle par défaut et ajouter des routes
Par défaut, Windows assigne toute la passerelle au VPN. Voici comment restreindre ce comportement :
- Ouvrez le menu Démarrer, cherchez PowerShell, puis faites un clic droit et sélectionnez Exécuter en tant qu'administrateur.
- Désactivez l'utilisation de la passerelle par défaut pour votre connexion VPN avec la commande suivante :
Set-VpnConnection -Name "NomDeVotreVPN" -SplitTunneling $true - Pour acheminer le trafic vers des sous-réseaux ou adresses IP spécifiques via ce VPN, ajoutez une route dédiée :
Add-VpnConnectionRoute -ConnectionName "NomDeVotreVPN" -DestinationPrefix "192.168.1.0/24"
Pour approfondir la gestion des liaisons réseau sous Windows, vous pouvez vous référer à la documentation officielle Microsoft Learn.
Méthode 3 : Utiliser l'outil tiers ForceBindIP pour un contrôle strict
Certains logiciels ne gèrent pas correctement le split tunneling proposé par les clients VPN standard. Dans ce cas, un utilitaire nommé ForceBindIP permet d'associer le lancement d'une application à l'adresse IP spécifique attribuée à l'interface réseau virtuelle du VPN.
Comment l'implémenter :
- Connectez-vous à votre VPN.
- Ouvrez l'invite de commandes (
cmd) et tapezipconfigpour identifier l'adresse IP fournie par la carte réseau virtuelle VPN (ex:10.8.0.2). - Téléchargez et installez ForceBindIP.
- Lancez l'application ciblée via la commande :
ForceBindIP64.exe 10.8.0.2 "C:\Program Files\MonApplication\application.exe"
Sécurité et prévention des fuites DNS
Le détournement partiel du trafic introduit des vecteurs de vulnérabilité potentiels qu'il convient de contrôler :
- Fuites DNS (DNS Leaks) : Lorsque le split tunneling est actif, il arrive que les requêtes DNS de l'application isolée soient transmises au serveur DNS de votre FAI plutôt qu'à celui du VPN. Effectuez systématiquement un test de fuite DNS sur l'application concernée.
- Kill Switch ciblé : Assurez-vous que la fonction de coupure automatique d'urgence (Kill Switch) protège bien l'application routée si le tunnel VPN vient à se déconnecter inopinément.
- Bypass des pare-feu : Les règles du Pare-feu Windows Defender doivent être configurées pour autoriser le flux réseau sur la carte virtuelle sans exposer les cartes physiques.
Conclusion
Router une application spécifique via un VPN sous Windows 11 est la meilleure approche pour concilier vitesse localisée et protection des données sensibles. Pour une utilisation au quotidien, privilégiez le tunneling fractionné intégré à votre solution VPN commerciale. Pour des besoins d'infrastructure ou des configurations avancées, la gestion des cartes réseau via PowerShell vous offre un contrôle total sur vos flux de données.
Articles connexes