Was ist ein DNS-Leak? So testen und beheben Sie es
Du hast alles richtig gemacht. Sie haben ein hoch bewertetes Produkt gekauftVirtuelles privates Netzwerk (VPN), Sie haben eine Verbindung zu einem Server in einem anderen Land hergestellt und dies bestätigtÖffentliche IP-Adressehat sich erfolgreich geändert. Sie fühlen sich völlig anonym. Leider gibt es einen stillen Fehler, der dazu führen könnte, dass Ihr gesamter Browserverlauf Ihrem Internetdienstanbieter (ISP) offengelegt wird: aDNS-Leck.
Die Sicherheitslücke
- In aktuellen Sicherheitstests fast43 %Bei den kostenlosen VPN-Apps wurde festgestellt, dass sie DNS-Anfragen durchsickern lassen.
- Ein DNS-Leck enthüllt genau, welche Websites Sie besuchen, auch wenn der Inhalt des Besuchs verschlüsselt ist.
- Das Beheben eines DNS-Lecks dauert weniger als 2 Minuten, sobald Sie es identifiziert haben.
Was ist DNS? (Das Telefonbuch des Internets)
Bevor wir das Leck verstehen, müssen wir das System verstehen. DNS steht fürDomain-Name-System.
Computer kommunizieren über Zahlen (IP-Adressen), Menschen jedoch über Wörter. Wenn Sie tippengoogle.comin Ihren Browser eingeben, weiß Ihr Computer nicht, wo das ist. Es muss einen DNS-Server kontaktieren und fragen: „Wie lautet die IP-Adresse für google.com?“ Der DNS-Server sucht in seinem Verzeichnis danach und antwortet mit der IP-Adresse (z. B. 142.250.190.46). Anschließend stellt Ihr Browser eine Verbindung zu dieser IP her.
Standardmäßig stellt Ihr ISP (Comcast, AT&T, Spectrum usw.) Ihre DNS-Server bereit. Das bedeutetJede einzelne Website, die Sie besuchen, wird von Ihrem ISP protokolliertweil sie die DNS-Anfrage verarbeiten, bevor Sie die Seite überhaupt laden.
Was verursacht ein DNS-Leck?
Wenn Sie eine Verbindung zu einem VPN herstellen, soll die VPN-Software übernehmenalleNetzwerkverkehr. Es erstellt einen verschlüsselten Tunnel und alle Ihre DNS-Anfragen sollen über diesen Tunnel an die sicheren DNS-Server des VPN-Anbieters weitergeleitet werden.
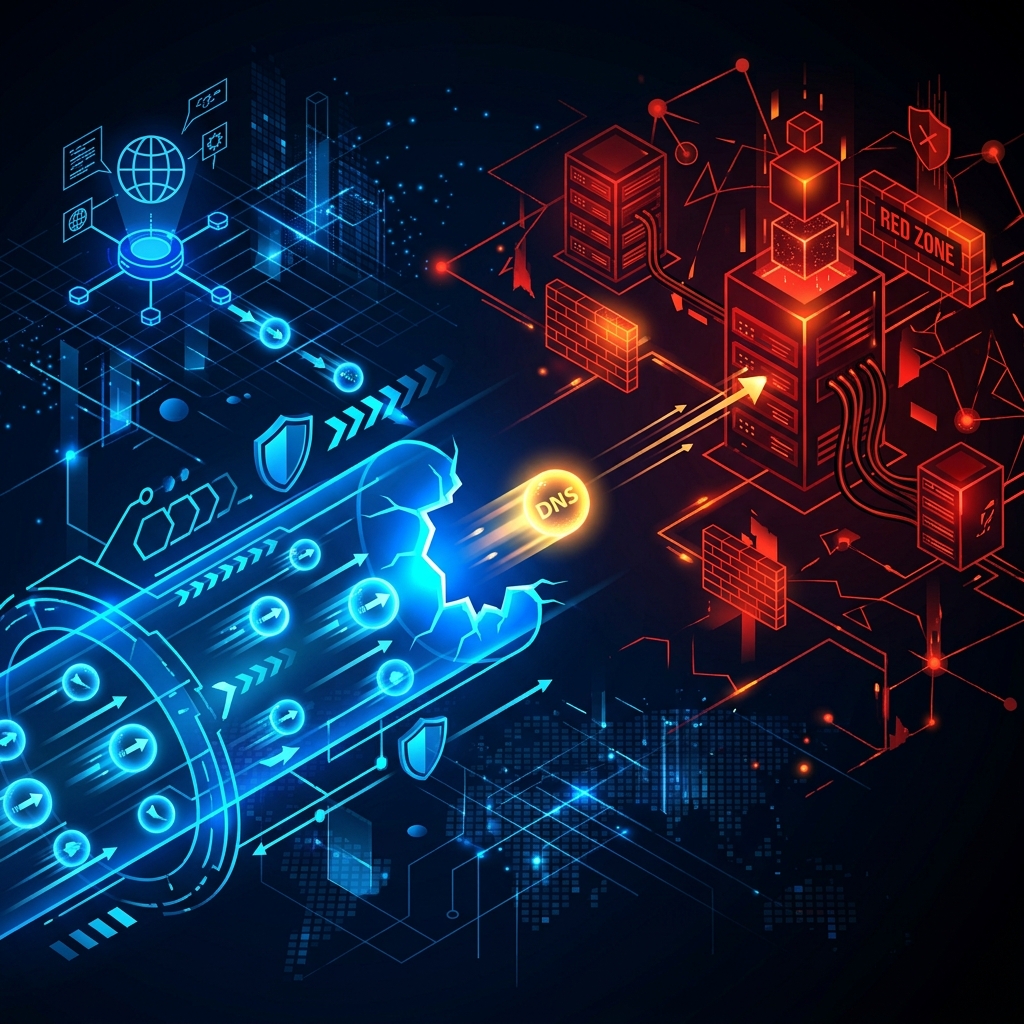
A DNS-Lecktritt auf, wenn das Betriebssystem Ihres Computers den VPN-Tunnel umgeht und die DNS-Anfrage an seine Standardserver (die Server Ihres Internetdienstanbieters) außerhalb des verschlüsselten Tunnels sendet.
Warum umgeht das Betriebssystem das VPN?
- Windows „Smart Multi-Homed Named Resolution“:Windows 8, 10 und 11 verfügen über eine Funktion, die das Surfen im Internet beschleunigen soll. Wenn der DNS-Server des VPN einige Millisekunden zu lange braucht, um zu antworten, fragt Windows gleichzeitig den DNS-Server Ihres Internetdienstanbieters ab und verwendet denjenigen, der zuerst antwortet. Dies führt sofort zu einem Leck.
- Falsche VPN-Konfiguration:Wenn die VPN-App über keinen integrierten Leckschutz verfügt oder falsch konfiguriert ist, greift das Betriebssystem einfach auf die Standardeinstellungen zurück, die es kennt.
- Teredo- und IPv6-Konflikte:Manchmal leitet das VPN nur weiterIPv4Datenverkehr, wodurch IPv6-DNS-Anfragen völlig ungeschützt bleiben.
Visualisierung des Lecks
Ihr Computer
Ihr ISP
„Aha! Sie haben example.com besucht.“
So testen Sie auf ein DNS-Leck
Das Testen auf ein DNS-Leck ist unglaublich einfach. Sie benötigen keine technischen Fähigkeiten; Sie müssen nur diese genauen Schritte befolgen:
- Trennen Sie Ihr VPN:Schalten Sie Ihr VPN aus.
- Überprüfen Sie Ihre Ausgangslage:Gehen Sie zu einer Website zum Testen von DNS-Lecks (z. B. dnsleaktest.com) und führen Sie einen „Standardtest“ durch. Notieren Sie sich die angezeigten ISP-Namen (z. B. Comcast, Spectrum). Dies ist Ihre Grundlinie.
- Verbinden Sie Ihr VPN:Schalten Sie Ihr VPN wieder ein und stellen Sie eine Verbindung zu einem Server her (vorzugsweise in einem anderen Land).
- Führen Sie den Test erneut aus:Aktualisieren Sie die DNS-Lecktest-Website und führen Sie den Test erneut durch.
Die Ergebnisse:Wenn der Test genau dieselben ISP-Namen anzeigt wie Ihre Basislinie,Du hast ein DNS-Leck. Wenn der Test völlig unterschiedliche Server Ihres VPN-Unternehmens oder eines Drittanbieters (wie Cloudflare oder Google) anzeigt, sind Sie auf der sicheren Seite.
So beheben Sie ein DNS-Leck
Wenn Sie feststellen, dass Ihr VPN Ihre DNS-Anfragen preisgibt, müssen Sie sofort Maßnahmen ergreifen, um Ihre Privatsphäre zu schützen. Hier sind die effektivsten Lösungen:
1. Aktivieren Sie den integrierten Leckschutz
Die meisten Premium-VPN-Anbieter (wie ExpressVPN, NordVPN oder Surfshark) verfügen über integrierte Optionen zum Schutz vor DNS-Lecks. Öffnen Sie das Einstellungs- oder Präferenzmenü Ihrer VPN-App, suchen Sie die Registerkarte „Sicherheit“ und stellen Sie sicher, dass „DNS-Leckschutz“ und „IPv6-Leckschutz“ aktiviert sind.
2. Ändern Sie Ihre DNS-Server manuell
Anstatt sich auf die Standard-DNS-Server Ihres Internetdienstanbieters zu verlassen, können Sie Ihren Router oder den Netzwerkadapter Ihres Computers so konfigurieren, dass er sichere, datenschutzorientierte DNS-Server von Drittanbietern verwendet. Selbst wenn ein Leck außerhalb des VPN-Tunnels auftritt, wird die Anfrage auf diese Weise an einen datenschutzkonformen Server und nicht an Ihren ISP weitergeleitet.
Zu den hervorragenden datenschutzorientierten DNS-Anbietern gehören:
- Cloudflare:
1.1.1.1und1.0.0.1 - Quad9:
9.9.9.9und149.112.112.112 - OpenDNS:
208.67.222.222und208.67.220.220
3. Deaktivieren Sie Windows „Smart Multi-Homed Named Resolution“
Wenn Sie Windows 10/11 verwenden und anhaltende Lecks auftreten, können Sie Windows dazu zwingen, alle DNS-Server nicht mehr gleichzeitig anzupingen. Dazu ist eine Bearbeitung des lokalen Gruppenrichtlinien-Editors (für Pro-Benutzer) oder der Registrierung (für Home-Benutzer) erforderlich, wodurch die Funktion „Smart Multi-Homed-Namensauflösung deaktivieren“ deaktiviert wird.
Häufig gestellte Fragen
Kann ein DNS-Leck meine Passwörter preisgeben?
Nein. Ein DNS-Leck gibt nur den Domänennamen der Website preis, die Sie besuchen (z. B.yourbank.com). Die spezifischen Seiten, die Sie auf dieser Site besuchen, Ihre Eingaben oder Ihre Passwörter werden nicht offengelegt, da die eigentliche Datenverbindung über HTTPS und den VPN-Tunnel verschlüsselt bleibt.
Stoppt der Inkognito-Modus DNS-Lecks?
Nein. Der Inkognito-Modus hat keinerlei Auswirkungen auf Ihren Netzwerkverkehr. Es verhindert lediglich, dass Ihr Browser den lokalen Verlauf und Cookies speichert. Ihr Computer fragt weiterhin den DNS-Server Ihres Internetdienstanbieters ab.
Sollte ich statt eines VPN einfach einen Proxy verwenden?
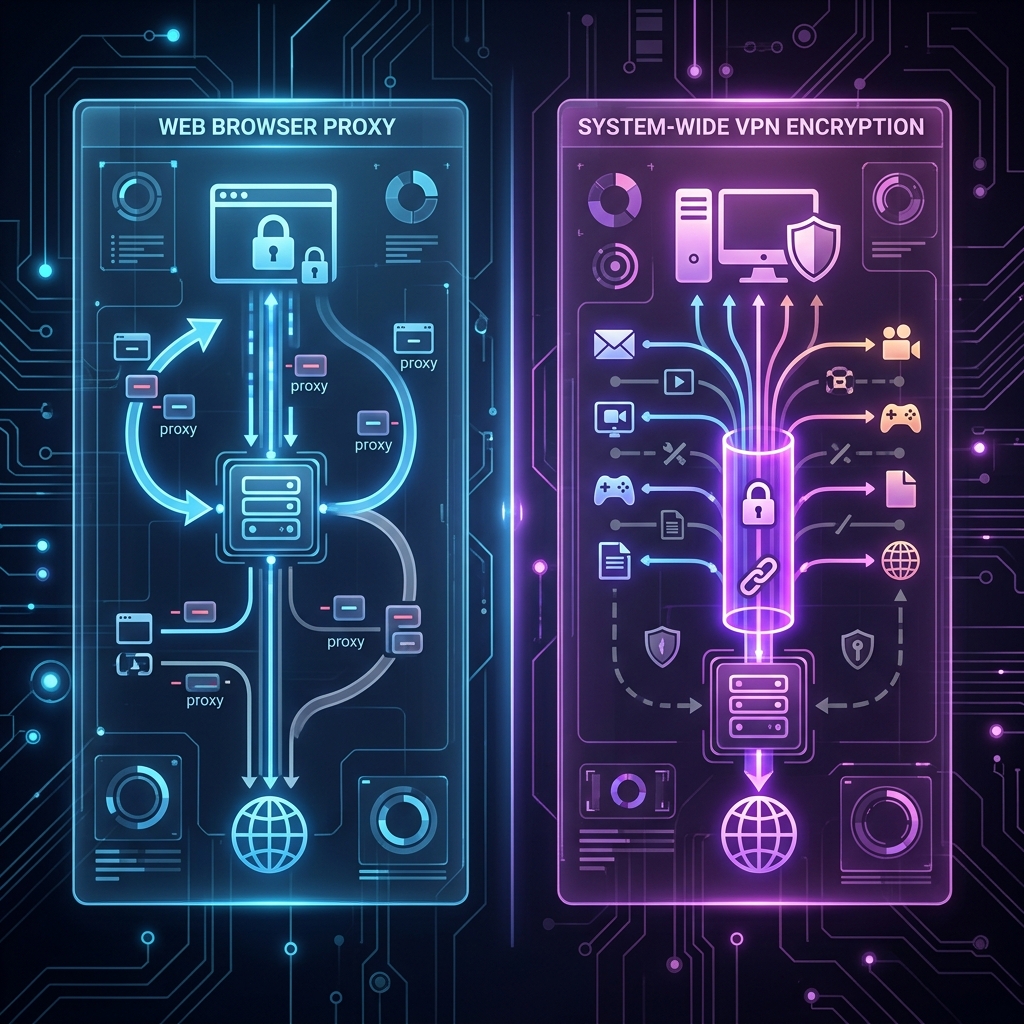
Proxys sind tatsächlich anfälliger für Datenlecks als VPNs, da sie nicht den gesamten Datenverkehr Ihres Betriebssystems tunneln. Lesen Sie unsereVergleich zwischen Proxy und VPNum zu verstehen, warum ein VPN mit Leckschutz viel sicherer ist.
Verwandte Artikel