Rò rỉ DNS là gì? Cách kiểm tra và khắc phục
Bạn đã làm đúng mọi thứ. Bạn đã mua sản phẩm được đánh giá caoMạng riêng ảo (VPN), bạn đã kết nối với máy chủ ở một quốc gia khác và bạn đã xác minh rằngĐịa chỉ IP công cộngđã thay đổi thành công. Bạn cảm thấy hoàn toàn ẩn danh. Thật không may, có một lỗ hổng thầm lặng vẫn có thể tiết lộ toàn bộ lịch sử duyệt web của bạn cho Nhà cung cấp dịch vụ Internet (ISP): aRò rỉ DNS.
Tính dễ bị tổn thương
- Trong các thử nghiệm bảo mật gần đây, gần như43%ứng dụng VPN miễn phí bị phát hiện làm rò rỉ yêu cầu DNS.
- Rò rỉ DNS sẽ tiết lộ chính xác trang web bạn đang truy cập, ngay cả khi nội dung truy cập được mã hóa.
- Việc khắc phục rò rỉ DNS chỉ mất chưa đầy 2 phút sau khi bạn xác định được.
DNS là gì? (Danh bạ Internet)
Trước khi tìm hiểu rò rỉ, chúng ta phải hiểu hệ thống. DNS là viết tắt củaHệ thống tên miền.
Máy tính giao tiếp bằng số (địa chỉ IP), nhưng con người giao tiếp bằng lời nói. Khi bạn gõgoogle.comvào trình duyệt của bạn, máy tính của bạn không biết nó ở đâu. Nó phải liên hệ với máy chủ DNS và hỏi "Địa chỉ IP của google.com là gì?" Máy chủ DNS tra cứu nó trong thư mục của nó và trả lời bằng địa chỉ IP (ví dụ: 142.250.190.46). Sau đó, trình duyệt của bạn kết nối với IP đó.
Theo mặc định, ISP của bạn (Comcast, AT&T, Spectrum, v.v.) cung cấp máy chủ DNS cho bạn. Điều này có nghĩamỗi trang web bạn truy cập đều được ISP của bạn ghi lạibởi vì họ xử lý yêu cầu DNS trước khi bạn tải trang.
Nguyên nhân gây rò rỉ DNS?
Khi bạn kết nối với VPN, phần mềm VPN sẽ tiếp quảntất cảlưu lượng mạng. Nó tạo ra một đường hầm được mã hóa và tất cả các yêu cầu DNS của bạn phải đi qua đường hầm này đến các máy chủ DNS bảo mật của nhà cung cấp VPN.
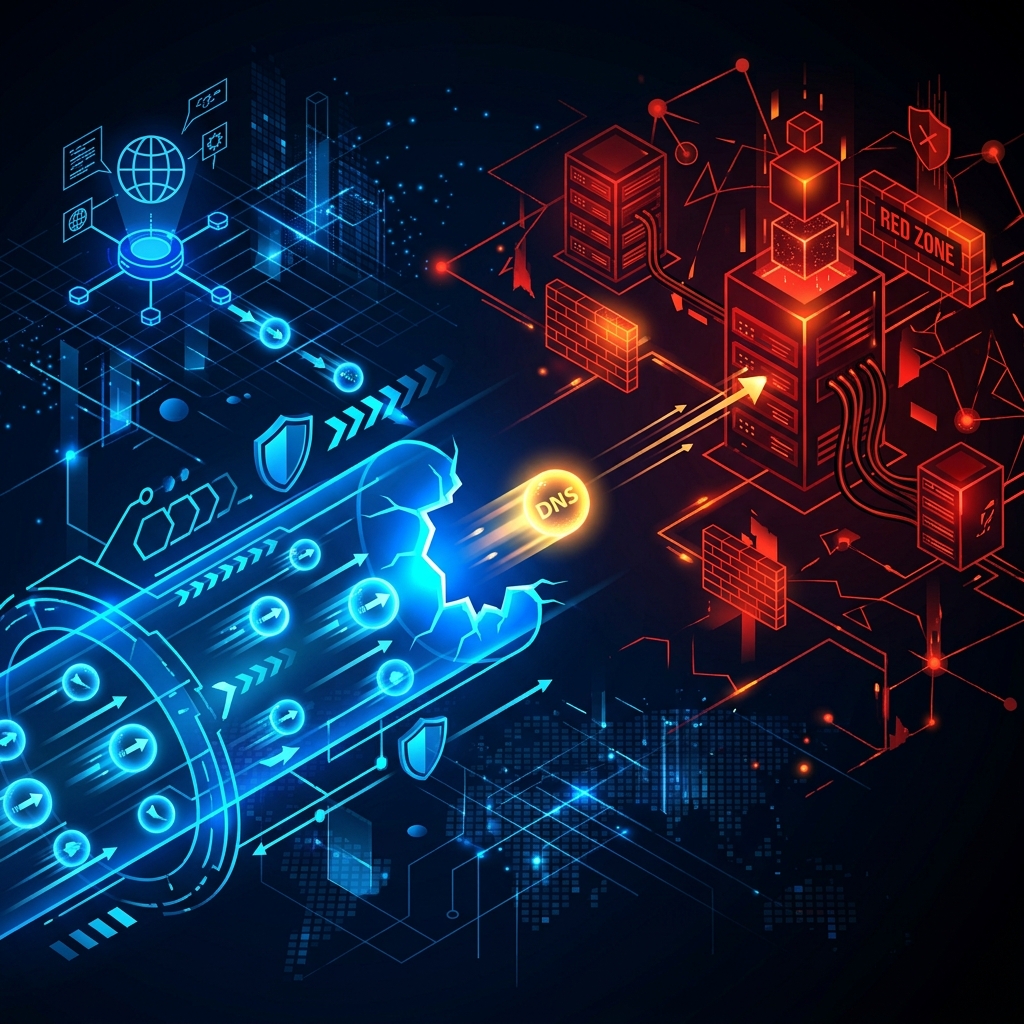
A Rò rỉ DNSxảy ra khi hệ điều hành máy tính của bạn bỏ qua đường hầm VPN và gửi yêu cầu DNS đến các máy chủ mặc định của nó (máy chủ của ISP) bên ngoài đường hầm được mã hóa.
Tại sao hệ điều hành bỏ qua VPN?
- Windows "Độ phân giải được đặt tên cho nhiều ngôi nhà thông minh":Windows 8, 10 và 11 có một tính năng được thiết kế để tăng tốc độ duyệt web. Nếu máy chủ DNS của VPN mất quá nhiều thời gian vài mili giây để phản hồi, Windows sẽ đồng thời truy vấn máy chủ DNS của ISP của bạn và sử dụng bất kỳ phản hồi nào trước. Điều này ngay lập tức gây ra rò rỉ.
- Cấu hình VPN không đúng:Nếu ứng dụng VPN thiếu tính năng chống rò rỉ tích hợp hoặc được cấu hình không đúng, hệ điều hành chỉ cần đặt mặc định trở lại những gì nó biết.
- Xung đột Teredo & IPv6:Đôi khi, VPN chỉ định tuyếnIPv4lưu lượng truy cập, khiến các yêu cầu DNS IPv6 hoàn toàn không được bảo vệ.
Hình dung rò rỉ
Máy tính của bạn
ISP của bạn
"Aha! Họ đã truy cập example.com"
Cách kiểm tra rò rỉ DNS
Việc kiểm tra rò rỉ DNS cực kỳ dễ dàng. Bạn không cần bất kỳ kỹ năng kỹ thuật nào; bạn chỉ cần làm theo các bước chính xác sau:
- Ngắt kết nối VPN của bạn:Tắt VPN của bạn.
- Kiểm tra đường cơ sở của bạn:Truy cập trang web kiểm tra rò rỉ DNS (như dnsleaktest.com) và chạy "Kiểm tra tiêu chuẩn". Viết tên ISP mà nó hiển thị (ví dụ: Comcast, Spectrum). Đây là cơ sở của bạn.
- Kết nối VPN của bạn:Bật lại VPN của bạn và kết nối với máy chủ (tốt nhất là ở một quốc gia khác).
- Chạy lại bài kiểm tra:Làm mới trang web kiểm tra rò rỉ DNS và chạy lại kiểm tra.
Kết quả:Nếu quá trình kiểm tra hiển thị tên ISP giống hệt như đường cơ sở của bạn,bạn bị rò rỉ DNS. Nếu quá trình kiểm tra cho thấy các máy chủ hoàn toàn khác nhau do công ty VPN của bạn hoặc bên thứ ba (như Cloudflare hoặc Google) sở hữu thì bạn vẫn an toàn.
Cách khắc phục rò rỉ DNS
Nếu bạn phát hiện ra rằng VPN đang rò rỉ các yêu cầu DNS, bạn cần thực hiện hành động ngay lập tức để bảo vệ quyền riêng tư của mình. Dưới đây là cách khắc phục hiệu quả nhất:
1. Kích hoạt tính năng bảo vệ rò rỉ tích hợp
Hầu hết các nhà cung cấp VPN cao cấp (như ExpressVPN, NordVPN hoặc Surfshark) đều có tùy chọn "Bảo vệ chống rò rỉ DNS" tích hợp. Mở menu cài đặt hoặc tùy chọn của ứng dụng VPN của bạn, tìm tab bảo mật và đảm bảo rằng "Bảo vệ rò rỉ DNS" và "Bảo vệ rò rỉ IPv6" được BẬT.
2. Thay đổi máy chủ DNS của bạn theo cách thủ công
Thay vì dựa vào máy chủ DNS mặc định của ISP, bạn có thể định cấu hình bộ định tuyến hoặc bộ điều hợp mạng của máy tính để sử dụng máy chủ DNS của bên thứ ba an toàn, tập trung vào quyền riêng tư. Bằng cách này, ngay cả khi rò rỉ xảy ra bên ngoài đường hầm VPN, yêu cầu sẽ được chuyển đến máy chủ tôn trọng quyền riêng tư thay vì ISP của bạn.
Các nhà cung cấp DNS tập trung vào quyền riêng tư xuất sắc bao gồm:
- Đám mây bùng phát:
1.1.1.1và1.0.0.1 - Bộ tứ9:
9.9.9.9và149.112.112.112 - OpenDNS:
208.67.222.222và208.67.220.220
3. Vô hiệu hóa Windows "Độ phân giải được đặt tên cho nhiều ngôi nhà thông minh"
Nếu bạn đang dùng Windows 10/11 và gặp phải tình trạng rò rỉ liên tục, bạn có thể buộc Windows ngừng ping đồng thời tất cả các máy chủ DNS. Điều này yêu cầu chỉnh sửa Trình chỉnh sửa chính sách nhóm cục bộ (dành cho người dùng Pro) hoặc Sổ đăng ký (dành cho người dùng gia đình), điều này sẽ vô hiệu hóa tính năng "Tắt độ phân giải tên nhiều nhà thông minh".
Câu hỏi thường gặp
Rò rỉ DNS có thể làm lộ mật khẩu của tôi không?
Không. Rò rỉ DNS chỉ làm lộ tên miền của trang web bạn đang truy cập (ví dụ:yourbank.com). Nó không hiển thị các trang cụ thể mà bạn truy cập trên trang web đó, nội dung bạn nhập hoặc mật khẩu của bạn vì kết nối dữ liệu thực tế vẫn được mã hóa thông qua HTTPS và đường hầm VPN.
Chế độ ẩn danh có ngăn chặn rò rỉ DNS không?
Không. Chế độ ẩn danh hoàn toàn không ảnh hưởng đến lưu lượng truy cập mạng của bạn. Nó chỉ ngăn trình duyệt của bạn lưu lịch sử và cookie cục bộ. Máy tính của bạn vẫn sẽ truy vấn máy chủ DNS của ISP.
Tôi có nên sử dụng Proxy thay vì VPN không?
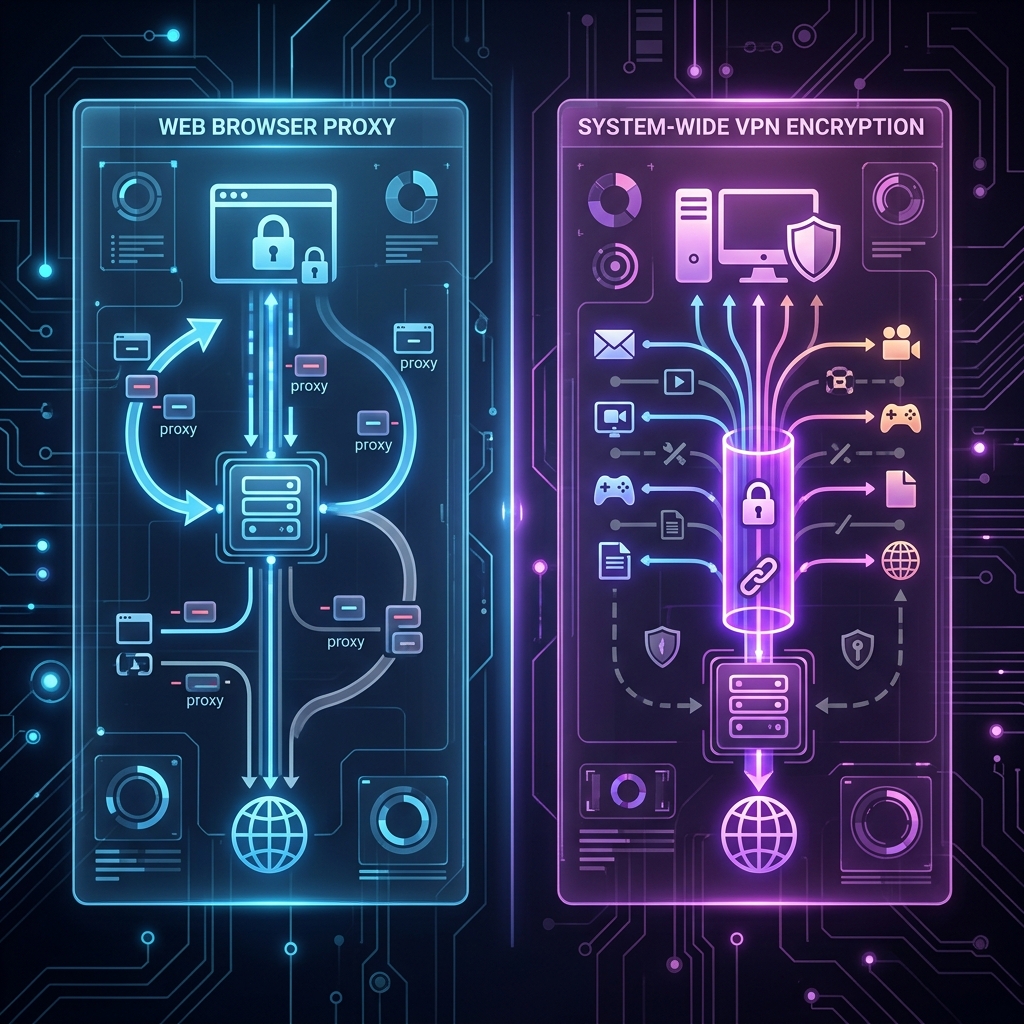
Proxy thực sự dễ bị rò rỉ hơn VPN vì chúng không tạo đường hầm cho tất cả lưu lượng truy cập trong hệ điều hành của bạn. Đọc của chúng tôiSo sánh proxy và VPNđể hiểu tại sao VPN có tính năng chống rò rỉ lại an toàn hơn nhiều.
bài viết liên quan