Wat is een DNS-lek? Hoe u het kunt testen en repareren
Je hebt alles goed gedaan. U heeft een hoog gewaardeerd product gekochtVirtueel particulier netwerk (VPN), je hebt verbinding gemaakt met een server in een ander land en je hebt geverifieerd dat jeOpenbaar IP-adresis met succes veranderd. Je voelt je volkomen anoniem. Helaas is er een stille fout die er nog steeds voor kan zorgen dat uw volledige browsegeschiedenis aan uw internetprovider (ISP) wordt doorgegeven:DNS-lek.
De kwetsbaarheid
- In recente beveiligingstests bijna43%van de gratis VPN-apps lekten DNS-verzoeken.
- Een DNS-lek maakt precies zichtbaar welke websites u bezoekt, zelfs als de inhoud van het bezoek gecodeerd is.
- Het oplossen van een DNS-lek duurt minder dan 2 minuten nadat u het heeft geïdentificeerd.
Wat is DNS? (Het internettelefoonboek)
Voordat we het lek begrijpen, moeten we het systeem begrijpen. DNS staat voorDomeinnaamsysteem.
Computers communiceren met behulp van cijfers (IP-adressen), maar mensen communiceren met behulp van woorden. Wanneer u typtgoogle.comin uw browser, uw computer weet niet waar dat is. Het moet contact opnemen met een DNS-server en vragen: "Wat is het IP-adres voor google.com?" De DNS-server zoekt het op in zijn directory en antwoordt met het IP-adres (bijvoorbeeld 142.250.190.46). Vervolgens maakt uw browser verbinding met dat IP-adres.
Standaard levert uw ISP (Comcast, AT&T, Spectrum, enz.) uw DNS-servers. Dit betekentelke website die u bezoekt, wordt geregistreerd door uw ISPomdat ze het DNS-verzoek verwerken voordat u de pagina zelfs maar laadt.
Wat veroorzaakt een DNS-lek?
Wanneer u verbinding maakt met een VPN, moet de VPN-software het overnemenallemaalnetwerkverkeer. Er wordt een gecodeerde tunnel gecreëerd en al uw DNS-verzoeken moeten via deze tunnel naar de beveiligde DNS-servers van de VPN-provider gaan.
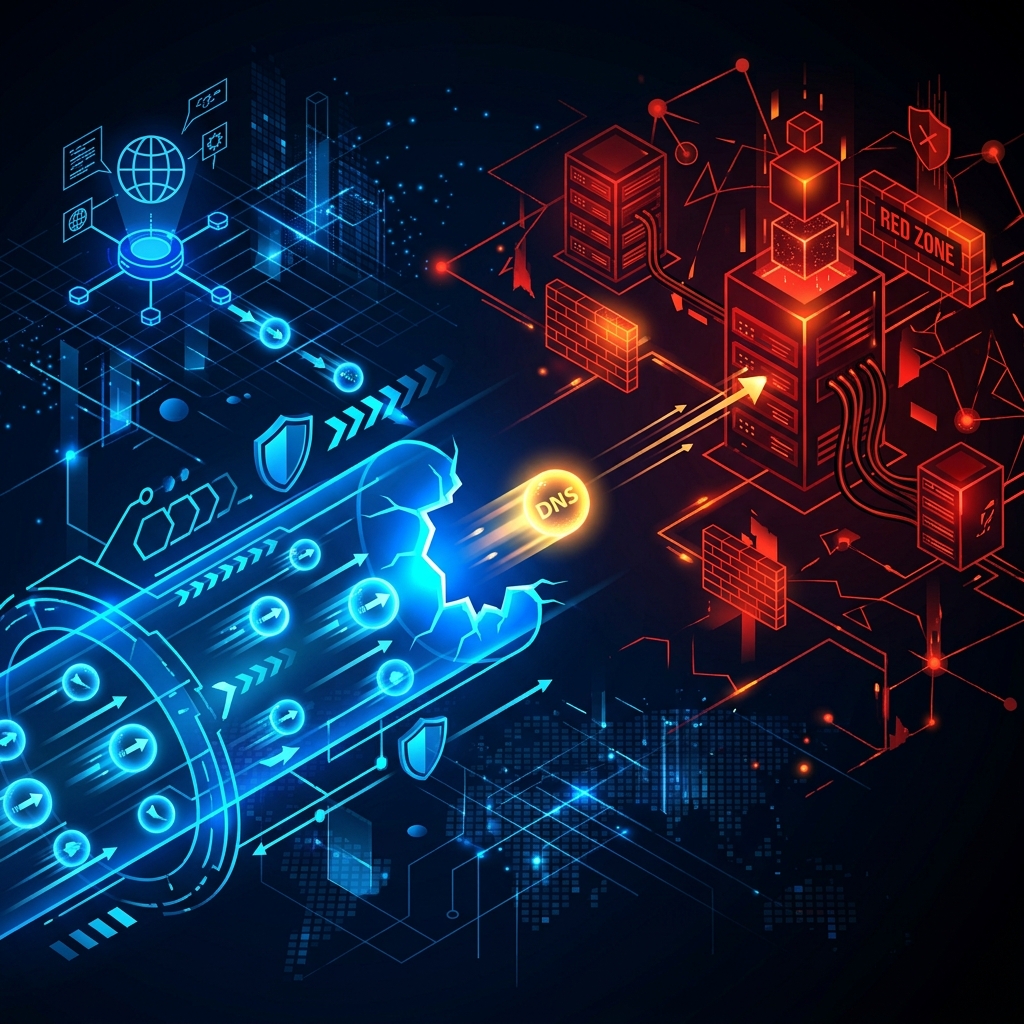
A DNS-lektreedt op wanneer het besturingssysteem van uw computer de VPN-tunnel omzeilt en het DNS-verzoek naar de standaardservers (de servers van uw ISP) buiten de gecodeerde tunnel verzendt.
Waarom omzeilt het besturingssysteem de VPN?
- Windows "Smart Multi-Homed benoemde resolutie":Windows 8, 10 en 11 hebben een functie die is ontworpen om het surfen op het web te versnellen. Als de DNS-server van de VPN een paar milliseconden te lang nodig heeft om te reageren, zal Windows tegelijkertijd de DNS-server van uw ISP opvragen en de eerste reageren. Dit veroorzaakt onmiddellijk een lekkage.
- Onjuiste VPN-configuratie:Als de VPN-app geen ingebouwde lekbescherming heeft of niet goed is geconfigureerd, keert het besturingssysteem gewoon terug naar wat het weet.
- Teredo- en IPv6-conflicten:Soms routeert de VPN alleenIPv4verkeer, waardoor IPv6 DNS-verzoeken volledig onbeschermd blijven.
Het lek visualiseren
Uw computer
Uw internetprovider
"Aha! Ze hebben voorbeeld.com bezocht"
Hoe u kunt testen op een DNS-lek
Testen op een DNS-lek is ongelooflijk eenvoudig. Je hebt geen technische vaardigheden nodig; u hoeft alleen maar deze exacte stappen te volgen:
- Ontkoppel uw VPN:Schakel uw VPN uit.
- Controleer uw basislijn:Ga naar een DNS-lektestwebsite (zoals dnsleaktest.com) en voer een "Standaardtest" uit. Noteer de ISP-namen die worden weergegeven (bijvoorbeeld Comcast, Spectrum). Dit is je basislijn.
- Verbind uw VPN:Schakel uw VPN weer in en maak verbinding met een server (bij voorkeur in een ander land).
- Voer de test opnieuw uit:Vernieuw de DNS-lektestwebsite en voer de test opnieuw uit.
De resultaten:Als de test exact dezelfde ISP-namen toont als uw basislijn,je hebt een DNS-lek. Als de test totaal verschillende servers laat zien die eigendom zijn van uw VPN-bedrijf of een derde partij (zoals Cloudflare of Google), bent u veilig.
Hoe u een DNS-lek kunt verhelpen
Als u ontdekt dat uw VPN uw DNS-verzoeken lekt, moet u onmiddellijk actie ondernemen om uw privacy te beschermen. Dit zijn de meest effectieve oplossingen:
1. Schakel de ingebouwde lekbeveiliging in
De meeste premium VPN-providers (zoals ExpressVPN, NordVPN of Surfshark) hebben ingebouwde ‘DNS Leak Protection’-opties. Open het instellingen- of voorkeurenmenu van uw VPN-app, zoek het tabblad Beveiliging en zorg ervoor dat "DNS-lekbescherming" en "IPv6-lekbescherming" zijn ingeschakeld.
2. Wijzig uw DNS-servers handmatig
In plaats van te vertrouwen op de standaard DNS-servers van uw ISP, kunt u uw router of de netwerkadapter van uw computer configureren om veilige, op privacy gerichte DNS-servers van derden te gebruiken. Door dit te doen, zelfs als er een lek buiten de VPN-tunnel optreedt, gaat het verzoek naar een privacy-respecterende server in plaats van naar uw ISP.
Uitstekende op privacy gerichte DNS-providers zijn onder meer:
- Wolkenvlam:
1.1.1.1en1.0.0.1 - Quad9:
9.9.9.9en149.112.112.112 - OpenDNS:
208.67.222.222en208.67.220.220
3. Schakel Windows "Smart Multi-Homed Named Resolution" uit
Als u Windows 10/11 gebruikt en aanhoudende lekken ervaart, kunt u Windows dwingen te stoppen met het gelijktijdig pingen van alle DNS-servers. Hiervoor is het bewerken van de Lokale Groepsbeleid-editor (voor Pro-gebruikers) of het Register (voor Thuisgebruikers) vereist, waardoor de functie "Slimme multi-homed naamomzetting uitschakelen" wordt uitgeschakeld.
Veelgestelde vragen
Kan een DNS-lek mijn wachtwoorden blootleggen?
Nee. Een DNS-lek maakt alleen de domeinnaam zichtbaar van de website die u bezoekt (bijv.uwbank.com). Het maakt niet bekend welke specifieke pagina's u op die site bezoekt, wat u typt of uw wachtwoorden, omdat de daadwerkelijke gegevensverbinding gecodeerd blijft via HTTPS en de VPN-tunnel.
Stopt de incognitomodus DNS-lekken?
Nee. De incognitomodus heeft absoluut geen effect op uw netwerkverkeer. Het voorkomt alleen dat uw browser de lokale geschiedenis en cookies opslaat. Uw computer zal nog steeds de DNS-server van uw ISP opvragen.
Moet ik gewoon een proxy gebruiken in plaats van een VPN?
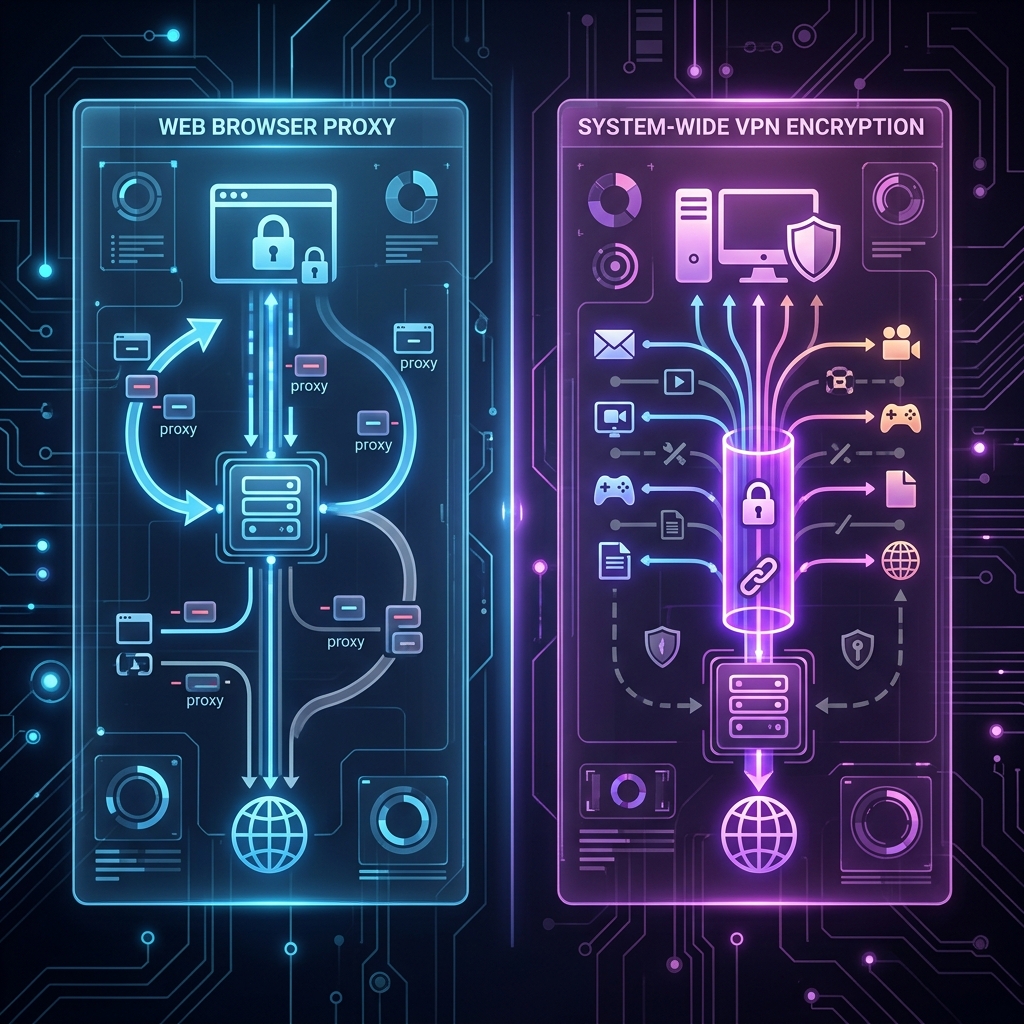
Proxy's zijn feitelijk gevoeliger voor lekken dan VPN's, omdat ze niet al het verkeer van uw besturingssysteem tunnelen. Lees onzeProxy versus VPN-vergelijkingom te begrijpen waarom een VPN met lekbescherming veel veiliger is.
Gerelateerde artikelen