DNS Sızıntısı nedir? Nasıl Test Edilir ve Düzeltilir
Her şeyi doğru yaptın. Yüksek puan alan bir ürün satın aldınızSanal Özel Ağ (VPN), başka bir ülkedeki bir sunucuya bağlandınız ve sunucunuzunGenel IP adresibaşarıyla değişti. Kendinizi tamamen anonim hissediyorsunuz. Ne yazık ki, tüm tarama geçmişinizin İnternet Servis Sağlayıcınıza (ISP) ifşa olmasına neden olabilecek sessiz bir kusur var: aDNS Sızıntısı.
Güvenlik Açığı
- Son güvenlik testlerinde neredeyse%43Ücretsiz VPN uygulamalarının DNS isteklerini sızdırdığı tespit edildi.
- DNS sızıntısı, ziyaretin içeriği şifrelenmiş olsa bile tam olarak hangi web sitelerini ziyaret ettiğinizi ortaya çıkarır.
- Bir DNS sızıntısını tespit ettikten sonra düzeltmek 2 dakikadan az sürer.
DNS nedir? (İnternetin Telefon Rehberi)
Sızıntıyı anlamadan önce sistemi anlamalıyız. DNS'nin anlamıAlan Adı Sistemi.
Bilgisayarlar sayıları (IP adresleri) kullanarak iletişim kurar, ancak insanlar sözcükleri kullanarak iletişim kurar. Yazarkengoogle.comtarayıcınıza girerseniz, bilgisayarınız bunun nerede olduğunu bilmez. Bir DNS sunucusuyla iletişim kurmalı ve "google.com'un IP adresi nedir?" diye sormalıdır. DNS sunucusu bunu kendi dizininde arar ve IP adresiyle yanıt verir (örn. 142.250.190.46). Daha sonra tarayıcınız bu IP'ye bağlanır.
Varsayılan olarak ISP'niz (Comcast, AT&T, Spectrum, vb.) DNS sunucularınızı sağlar. Bu şu anlama gelirZiyaret ettiğiniz her web sitesi İSS'niz tarafından günlüğe kaydedilirçünkü siz sayfayı yüklemeden önce DNS isteğini işlerler.
DNS Sızıntısına Ne Sebep Olur?
Bir VPN'e bağlandığınızda VPN yazılımının görevi devralması gerekirhepsiağ trafiği. Şifrelenmiş bir tünel oluşturur ve tüm DNS isteklerinizin bu tünel üzerinden VPN sağlayıcının güvenli DNS sunucularına gitmesi gerekir.
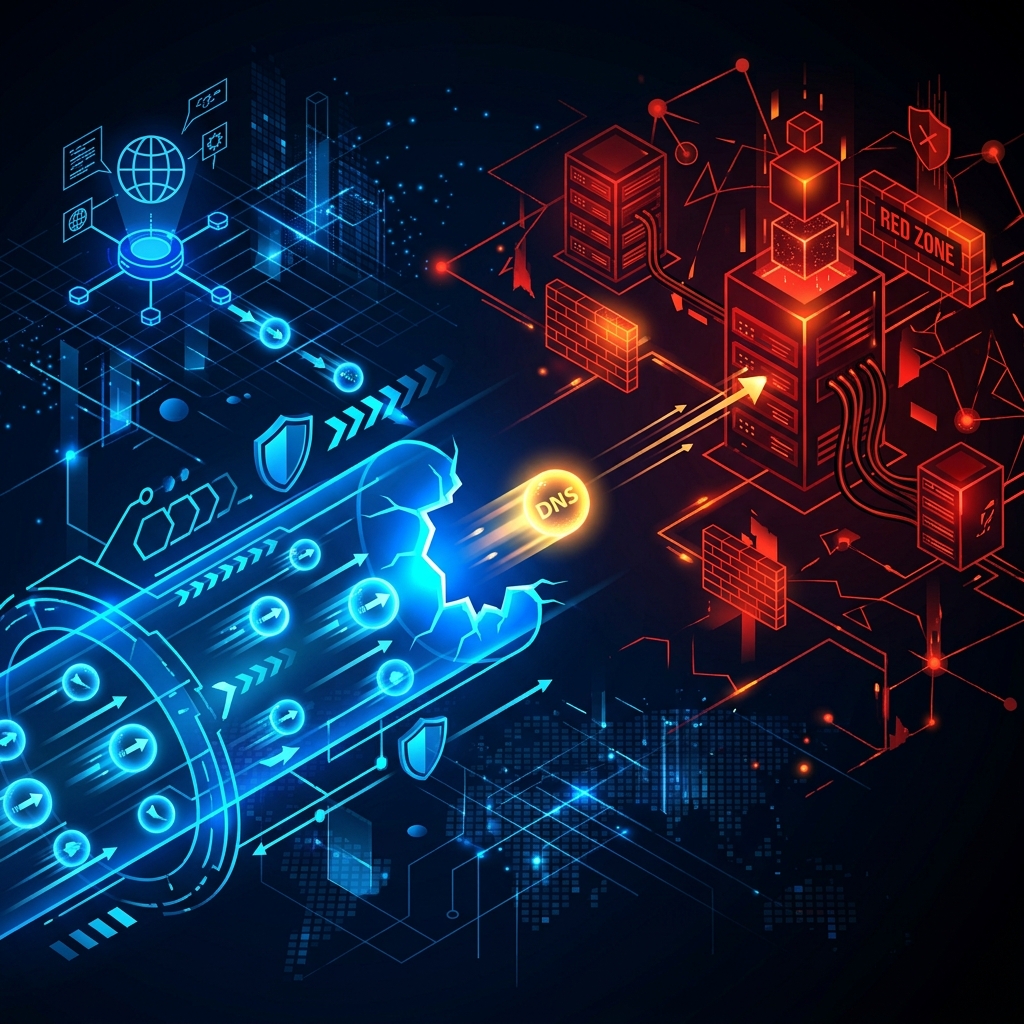
A DNS Sızıntısıbilgisayarınızın işletim sistemi VPN tünelini atladığında ve DNS isteğini şifreli tünelin dışındaki varsayılan sunucularına (ISP'nizin sunucuları) gönderdiğinde oluşur.
İşletim sistemi neden VPN'yi atlıyor?
- Windows "Akıllı Çok Bağlantılı Adlandırılmış Çözünürlük":Windows 8, 10 ve 11, web taramasını hızlandırmak için tasarlanmış bir özelliğe sahiptir. VPN'nin DNS sunucusunun yanıt vermesi birkaç milisaniye fazla uzun sürüyorsa, Windows aynı anda İSS'nizin DNS sunucusunu sorgulayacak ve hangisi önce yanıt verirse onu kullanacaktır. Bu hemen bir sızıntıya neden olur.
- Yanlış VPN Yapılandırması:VPN uygulamasında yerleşik sızıntı koruması yoksa veya yanlış yapılandırılmışsa işletim sistemi varsayılan olarak bildiği şeye geri döner.
- Teredo ve IPv6 Çatışmaları:Bazen VPN yalnızca yönlendirme yaparIPv4IPv6 DNS isteklerini tamamen korumasız bırakıyor.
Sızıntıyı Görselleştirme
Bilgisayarınız
İSS'niz
"Aha! example.com'u ziyaret ettiler"
DNS Sızıntısı Nasıl Test Edilir
DNS sızıntısını test etmek inanılmaz derecede kolaydır. Herhangi bir teknik beceriye ihtiyacınız yok; tam olarak şu adımları uygulamanız yeterlidir:
- VPN'nizin bağlantısını kesin:VPN'nizi kapatın.
- Temelinizi kontrol edin:Bir DNS sızıntı testi web sitesine gidin (dnsleaktest.com gibi) ve bir "Standart Test" çalıştırın. Gösterdiği İSS adlarını yazın (örn. Comcast, Spectrum). Bu sizin temel noktanızdır.
- VPN'inizi bağlayın:VPN'inizi tekrar açın ve bir sunucuya (tercihen farklı bir ülkede) bağlanın.
- Testi tekrar çalıştırın:DNS sızıntı testi web sitesini yenileyin ve testi yeniden çalıştırın.
Sonuçlar:Test, referansınızla tamamen aynı ISP adlarını gösteriyorsa,DNS sızıntınız var. Test, VPN şirketinizin veya üçüncü bir tarafın (Cloudflare veya Google gibi) sahip olduğu tamamen farklı sunucuları gösteriyorsa güvendesiniz.
DNS Sızıntısı Nasıl Onarılır
VPN'nizin DNS isteklerinizi sızdırdığını fark ederseniz gizliliğinizi korumak için hemen harekete geçmeniz gerekir. İşte en etkili düzeltmeler:
1. Yerleşik Sızıntı Korumasını Etkinleştirin
Çoğu premium VPN sağlayıcısı (ExpressVPN, NordVPN veya Surfshark gibi) yerleşik "DNS Sızıntı Koruması" seçeneklerine sahiptir. VPN uygulamanızın ayarlar veya tercihler menüsünü açın, güvenlik sekmesini bulun ve "DNS Sızıntı Koruması" ile "IPv6 Sızıntı Koruması"nın AÇIK olduğundan emin olun.
2. DNS Sunucularınızı Manuel Olarak Değiştirin
İSS'nizin varsayılan DNS sunucularına güvenmek yerine, yönlendiricinizi veya bilgisayarınızın ağ bağdaştırıcısını güvenli, gizlilik odaklı üçüncü taraf DNS sunucularını kullanacak şekilde yapılandırabilirsiniz. Bunu yaparak, VPN tüneli dışında bir sızıntı meydana gelse bile istek, İSS'niz yerine gizliliğe saygılı bir sunucuya gider.
Mükemmel gizlilik odaklı DNS sağlayıcıları şunları içerir:
- Bulut parlaması:
1.1.1.1ve1.0.0.1 - Dörtlü9:
9.9.9.9ve149.112.112.112 - OpenDNS:
208.67.222.222ve208.67.220.220
3. Windows "Akıllı Çok Bağlantılı Adlandırılmış Çözünürlük"ü devre dışı bırakın
Windows 10/11 kullanıyorsanız ve sürekli sızıntılarla karşılaşıyorsanız, Windows'u tüm DNS sunucularına aynı anda ping göndermeyi durdurmaya zorlayabilirsiniz. Bu, "Akıllı çok bağlantılı ad çözümlemesini kapat" özelliğini devre dışı bırakan Yerel Grup İlkesi Düzenleyicisi'nin (Pro kullanıcıları için) veya Kayıt Defteri'nin (Ev kullanıcıları için) düzenlenmesini gerektirir.
Sıkça Sorulan Sorular
Bir DNS sızıntısı şifrelerimi açığa çıkarabilir mi?
Hayır. DNS sızıntısı yalnızca ziyaret ettiğiniz web sitesinin alan adını açığa çıkarır (ör.bankanız.com). Söz konusu sitede ziyaret ettiğiniz belirli sayfaları, yazdıklarınızı veya şifrelerinizi açığa çıkarmaz çünkü gerçek veri bağlantısı HTTPS ve VPN tüneli aracılığıyla şifrelenmiş halde kalır.
Gizli Mod DNS sızıntılarını durdurur mu?
Hayır. Gizli Modun ağ trafiğiniz üzerinde kesinlikle sıfır etkisi vardır. Yalnızca tarayıcınızın yerel geçmişi ve çerezleri kaydetmesini engeller. Bilgisayarınız yine de İSS'nizin DNS sunucusunu sorgulayacaktır.
VPN yerine sadece Proxy kullanmalı mıyım?
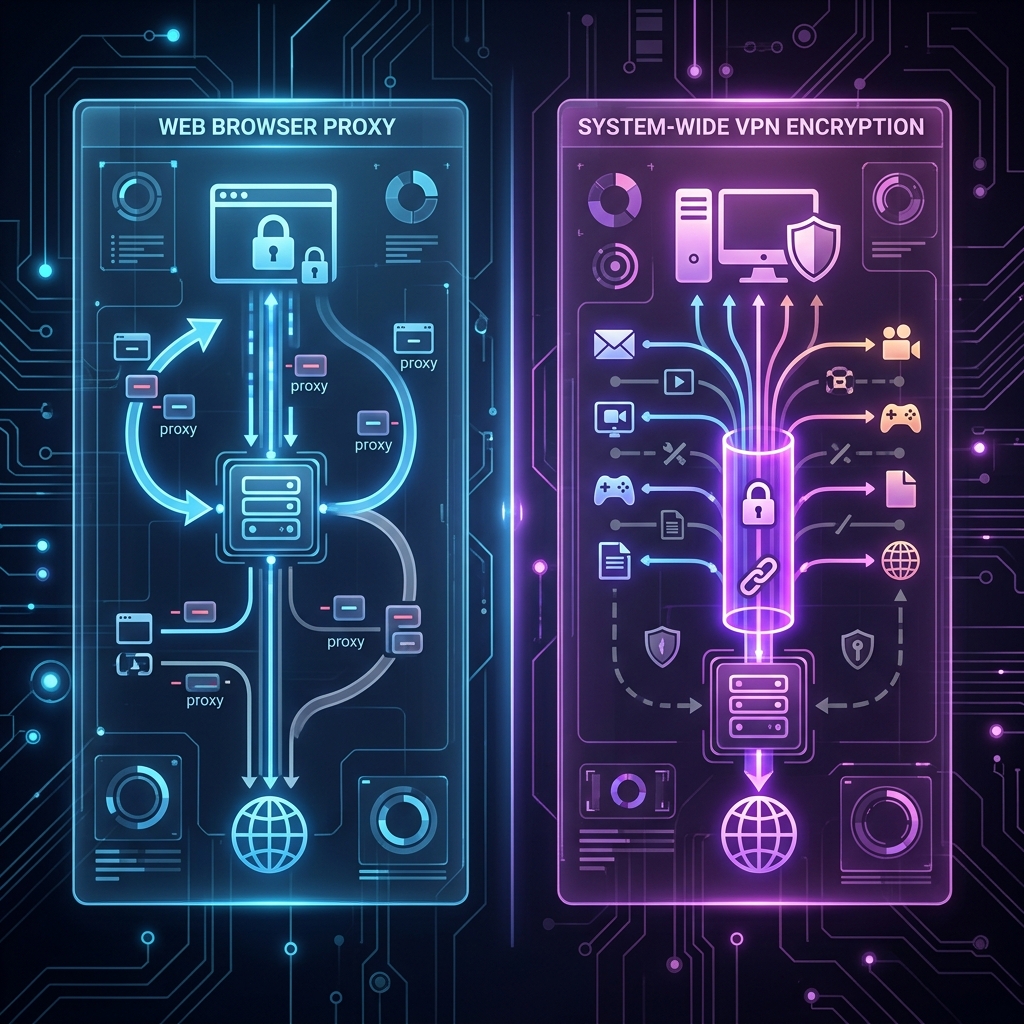
Proxy'ler aslında sızıntılara VPN'lerden daha yatkındır çünkü işletim sisteminizin tüm trafiğini tünellemezler. Bizim okuyunProxy ve VPN karşılaştırmasıSızıntı korumalı bir VPN'in neden çok daha güvenli olduğunu anlamak için.
İlgili Makaleler